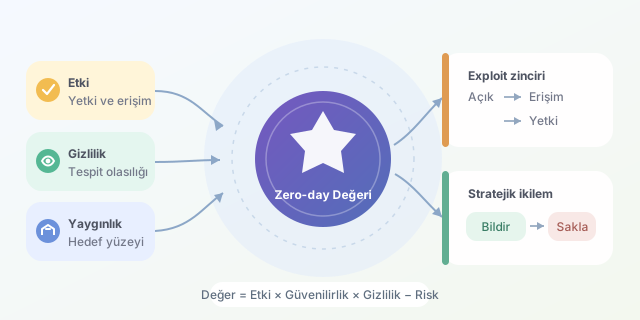
Bir yazılım hatasının fiyatı kahve parasından milyonlarca dolara kadar çıkabilir. Bu şaşırtıcı aralığın tepesinde zero-day, yani üreticinin henüz bilmediği ve dolayısıyla yama yayımlamadığı güvenlik açıkları bulunur. Ancak alıcı yalnızca birkaç hatalı kod satırı satın almaz; gizlilik, erişim imkânı, operasyon süresi ve stratejik üstünlük satın alır. Kısacası mesele bug değil, bug sayesinde açılabilen kapıdır.
Devamı...
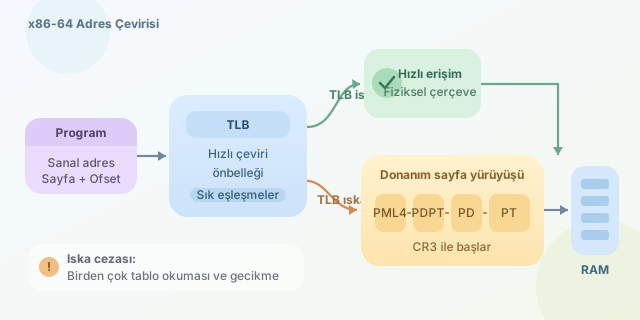
Bir program 0x7fff... gibi bir adres kullandığında RAM üzerinde doğrudan o noktaya gitmez. Gördüğü adres sanaldır; fiziksel bellekteki karşılığını işlemcinin Bellek Yönetim Birimi, yani MMU bulur. İşletim sistemi sayfa tablolarını kurar, donanım bu tabloları yürür ve TLB sık kullanılan sonuçları saklar. Bu ekip çalışması hızlıysa her şey yolundadır; TLB ıskaladığında ise işlemci küçük ama pahalı bir hazine avına çıkar.
Devamı...
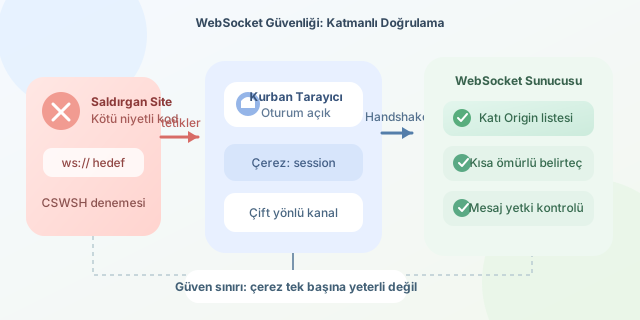
WebSocket, tarayıcı ile sunucu arasında sürekli ve çift yönlü iletişim kurarak sohbet, bildirim ve çevrim içi oyun gibi özellikleri mümkün kılar. Ancak bağlantı kurulurken yalnızca kullanıcının oturum çerezine güvenilirse saldırgan, kurbanın tarayıcısını adeta uzaktan kumanda edilen bir WebSocket istemcisine dönüştürebilir. Bu senaryoya Cross-Site WebSocket Hijacking, kısaca CSWSH denir.
Devamı...
Bir Linux programı /home/ada/notlar.txt dosyasını açarken diskin Ext4, FAT32, NFS veya başka bir dosya sistemiyle biçimlendirilmiş olup olmadığını genellikle bilmez. Program yalnızca yol, dosya ve dizin kavramlarını görür. Bu etkileyici illüzyonu oluşturan katman, çekirdekteki VFS (Virtual File System) yapısıdır. VFS, farklı kurallara sahip depolama sistemlerini ortak bir arayüzün arkasında buluşturan evrensel bir tercüman gibi çalışır.
Devamı...
Bilgisayarın güç düğmesine bastığınızda ekranda logo görünmeden önce oldukça hareketli bir dünya uyanır. Eski BIOS, diskin ilk sektöründeki birkaç yüz bayta bel bağlayan bir kapıcıyken UEFI; dosya sistemi okuyabilen, uygulama çalıştırabilen ve güvenlik politikaları uygulayabilen küçük bir işletim sistemi gibidir. Gelin işlemcinin ilk komutundan işletim sistemi çekirdeğine kadar uzanan bu görünmez yolculuğu parçalarına ayıralım.
Devamı...
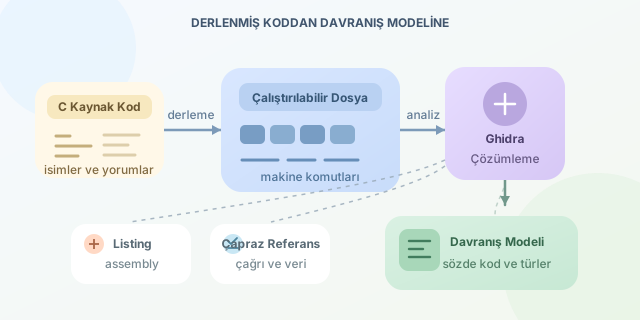
Elimizde kaynak kodu olmayan bir çalıştırılabilir dosya bulunduğunda programın ne yaptığını anlamak, dijital bir olay yerini incelemeye benzer. NSA tarafından açık kaynak hâle getirilen Ghidra; makine komutlarını, fonksiyonları ve veri yapılarını analiz ederek bu gizemi çözmemize yardım eder. Ancak küçük bir uyarı: Derlenmiş C kodunu birebir geri getiremeyiz. Decompiler’ın sunduğu çıktı, kaybolan kaynak kodun mantıksal bir yeniden inşasıdır. Analizleri yalnızca sahibi olduğunuz veya inceleme izni aldığınız dosyalarda yapmalısınız.
Devamı...
Cron, Unix dünyasının yıllara meydan okuyan çalar saatidir: Belirlenen zamanda çalar, komutu çalıştırır ve fazla soru sormaz. Ancak modern Linux sistemlerinde görevlerin yalnızca “saat 03.00’te çalışması” yetmiyor. Ağın hazır olması, önceki işlemin tamamlanması, kaçırılan görevlerin telafi edilmesi ve çıktıların merkezi biçimde izlenmesi gerekiyor. İşte systemd timer birimleri, klasik zamanlamayı servis yönetimiyle birleştirerek Cron’un bıraktığı boşlukları dolduruyor.
Devamı...
Yeni alınmış bir SSD genellikle ışık hızındaymış gibi hissettirir; fakat sürücü dolup boşaldıkça yazma performansı gerileyebilir. Bunun nedeni hücrelerin eskimesinden ibaret değildir. NAND flash bellek, mevcut verinin üzerine doğrudan yazamaz. Önce ilgili alanın silinmesi gerekir. TRIM komutu ve SSD’nin çöp toplama mekanizması, bu zorunlu temizliği kullanıcıyı mümkün olduğunca bekletmeden gerçekleştiren iki takım arkadaşıdır.
Devamı...
Oltalama saldırıları, en güçlü güvenlik duvarının bile her zaman koruyamadığı bir hedefe yönelir: insan zihnine. Sahte bir “hesabınız kapatılacak” mesajı geldiğinde teknik bilgimiz kaybolmaz; fakat korku, acelecilik ve otorite algısı düşünme biçimimizi geçici olarak değiştirebilir. Phishing’in başarısı çoğu zaman yazılımdaki açıktan değil, beynimizin hızlı karar vermek için kullandığı kestirme yollardan doğar.
Devamı...
Fidye yazılımlarının en kritik özelliği, kurbanın dosyalarını kısa sürede kullanılamaz hâle getirirken çözme anahtarını saldırgandan başka kimsenin erişemeyeceği biçimde saklamasıdır. Bunu yalnızca RSA veya yalnızca AES kullanarak yapmak yerine, iki algoritmanın güçlü yönlerini birleştiren hibrit şifreleme yaklaşımından yararlanırlar. Aynı yöntem HTTPS, e-posta güvenliği ve bulut sistemleri gibi meşru teknolojilerde de kullanılır; kötü niyetli olan matematik değil, kullanım amacıdır.
Devamı...
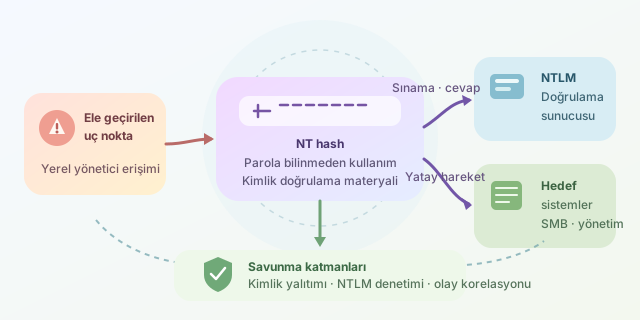
Bir saldırganın parolayı çözmeden kullanıcı gibi davranabilmesi kulağa sihirli gelebilir. Pass-the-Hash (PtH), Windows ağlarında parolanın kendisi yerine ondan türetilen NT hash değerinin kimlik doğrulamada kötüye kullanılmasına dayanır. Özellikle ayrıcalıklı hesapların birden fazla sisteme giriş yaptığı Active Directory ortamlarında tek bir ele geçirilmiş uç nokta, saldırgan için tehlikeli bir sıçrama tahtasına dönüşebilir.
Devamı...
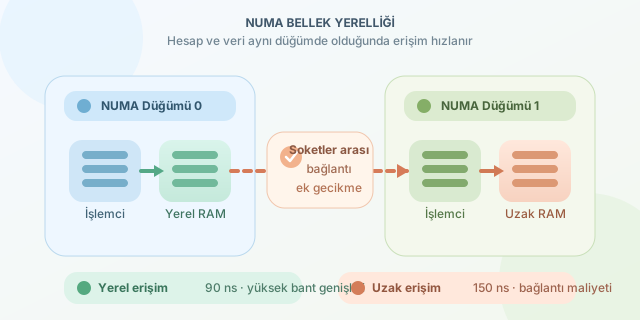
Çok soketli bir sunucuya RAM eklemek, ilk bakışta bütün işlemcilerin eşit hızda kullanabileceği büyük bir bellek havuzu oluşturmak gibi görünür. NUMA mimarisinde ise RAM’in hangi işlemciye yakın olduğu önemlidir. Program doğru çekirdekte çalışsa bile verisi uzak NUMA düğümündeyse, her bellek erişiminde küçük ama milyonlarca kez tekrarlandığında pahalı bir yolculuk başlar.
Devamı...
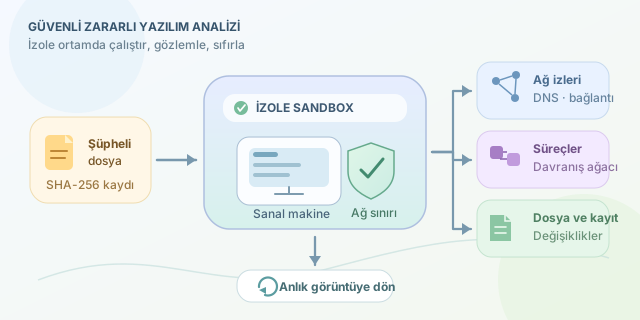
Bir dosyanın zararlı olduğundan şüpheleniyorsanız onu günlük kullandığınız bilgisayarda çalıştırmak, mutfaktaki gaz kaçağını çakmakla kontrol etmeye benzer: Sonucu öğrenirsiniz ama yöntem biraz fazla heyecanlıdır. Sandbox analizi; şüpheli yazılımı izole edilmiş, gözlemlenebilir ve gerektiğinde kolayca sıfırlanabilir bir ortamda çalıştırarak davranışlarını inceleme yaklaşımıdır.
Devamı...
İnternetin güvenliği bugün büyük ölçüde çarpanlara ayırma ve ayrık logaritma gibi klasik bilgisayarlar için zor problemlere dayanıyor. Yeterince güçlü, hata düzeltmeli bir kuantum bilgisayarı ise Shor algoritmasıyla bu temeli sarsabilir. Neyse ki kriptograflar boş durmuyor: kafes tabanlı sistemler, kuantum çağının dijital surları olmaya hazırlanıyor.
Devamı...
Parolalar uzun yıllardır dijital dünyanın kapı anahtarlarıydı; ne var ki unutuluyor, tekrar kullanılıyor, oltalama sitelerine yazılıyor ve veri tabanlarından çalınıyorlar. FIDO2 ve WebAuthn ise kullanıcıdan ezberlenebilir bir sır istemek yerine cihazdaki güvenli donanımı ve açık anahtarlı kriptografiyi kullanıyor. Böylece parmak izi, yüz tanıma veya PIN ile onaylanan giriş işlemi sırasında sunucuya biyometrik veri değil, alan adına bağlı kriptografik bir kanıt gönderiliyor.
Devamı...
Bir şirket ağında dosya sunucusuna, e-posta sistemine ve veritabanına bağlandığınızı düşünün. Her servise parolanızı ayrı ayrı göndermek hem riskli hem de yorucu olurdu. Kerberos, parolayı ağda dolaştırmak yerine güvenilir bir merkezden alınan, kısa ömürlü ve şifreli biletlerle kimlik kanıtlar. Adını mitolojide yeraltı kapısını koruyan üç başlı köpekten alması da tesadüf değildir: protokolün dünyasında kapılar sıkı korunur.
Devamı...
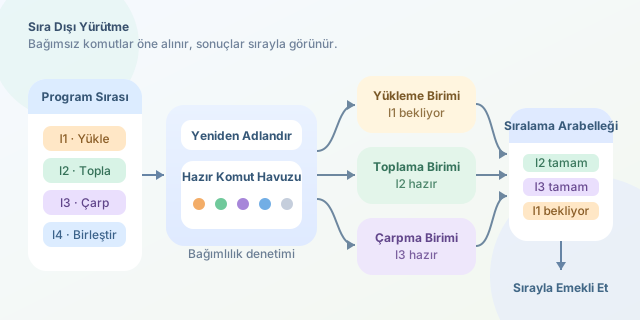
Bir programdaki komutlar bize düzgün bir sıra hâlinde görünür: önce oku, sonra hesapla, en sonunda sonucu yaz. Modern işlemciler ise bu sırayı kutsal kabul etmez. Bir komut veriyi beklerken ondan bağımsız başka komutları çalıştırır, sonuçları geçici olarak saklar ve dışarıdan bakıldığında her şey sırayla gerçekleşmiş gibi davranır. Bu kontrollü karmaşanın adı out-of-order execution, yani sıra dışı yürütmedir.
Devamı...
Modern bir işlemciye baktığımızda milyarlarca transistörden oluşan kusursuz bir şehir görürüz. Peki bu şehrin kullanılmayan bir sokağına, yalnızca çok özel bir koşulda uyanan zararlı bir devre yerleştirilmişse? Donanımsal Truva Atı ya da Hardware Trojan, çipin tasarımına veya üretimine gizlenen kötü amaçlı değişikliktir. İşletim sisteminin altında bulunduğu için klasik antivirüsler açısından adeta görünmezdir.
Devamı...
Bellek taşırma açıkları, bir programın ayırdığı alanın dışına veri yazılmasıyla ortaya çıkar. Sonuç bazen masum bir çökme, bazen de program akışının saldırgan tarafından yönlendirilmesidir. Modern derleyiciler ve işletim sistemleri bu riski azaltmak için Stack Canary, ASLR, NX ve PIE gibi katmanlar kullanır. Ancak hiçbir katman tek başına sihirli kalkan değildir; asıl güç, savunmaların birlikte çalışmasından gelir.
Devamı...
Bir web sitesine bağlanırken paketlerinizin en kısa ve güvenilir rotayı izlediğini düşünürsünüz. Oysa internetin omurgasında, ağların birbirine verdiği “Bu adreslere benim üzerimden ulaşabilirsin” sözleri önemli rol oynar. Bu sözlerden biri yanlış veya kötü niyetliyse trafik beklenmedik bir ülkeye sapabilir. İşte BGP hijacking, yani BGP rota kaçırma, bu güven ilişkisini hedef alır.
Devamı...