İçindekiler
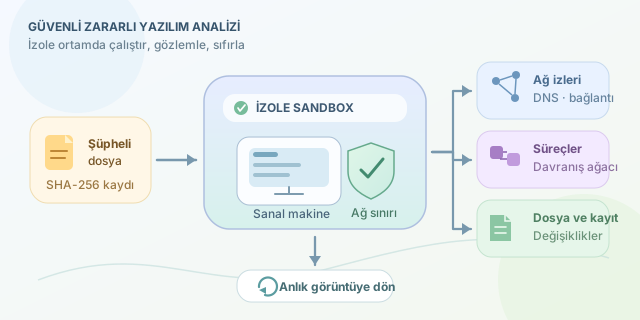
Bir dosyanın zararlı olduğundan şüpheleniyorsanız onu günlük kullandığınız bilgisayarda çalıştırmak, mutfaktaki gaz kaçağını çakmakla kontrol etmeye benzer: Sonucu öğrenirsiniz ama yöntem biraz fazla heyecanlıdır. Sandbox analizi; şüpheli yazılımı izole edilmiş, gözlemlenebilir ve gerektiğinde kolayca sıfırlanabilir bir ortamda çalıştırarak davranışlarını inceleme yaklaşımıdır.
``
Sandbox tam olarak nedir?
Sandbox, analiz edilen program ile gerçek sistemler arasında güvenlik sınırı oluşturan kontrollü bir çalışma ortamıdır. Genellikle VMware, VirtualBox veya Hyper-V üzerinde hazırlanmış sanal makineler kullanılır. Kurumsal laboratuvarlarda Cuckoo Sandbox, CAPE Sandbox ya da ticari analiz platformları da tercih edilebilir.
Dinamik analizde temel düşünce şöyledir: Programı yalnızca koduna bakarak değerlendirmek yerine çalıştırır ve bıraktığı davranışsal izleri toplarız. Basit bir risk puanı şu şekilde modellenebilir:
\[R = 0.35N + 0.30F + 0.25G + 0.10P\]Burada $N$ ağ etkinliğini, $F$ dosya sistemi değişikliklerini, $G$ kayıt defteri müdahalelerini ve $P$ süreç davranışlarını temsil eder. Bu formül evrensel bir tespit yöntemi değildir; gözlemleri önceliklendirmeyi anlatan öğretici bir modeldir.
| Analiz türü | Ne incelenir? | Avantajı | Sınırlaması |
|---|---|---|---|
| Statik analiz | Dosya yapısı, metinler, içe aktarımlar | Kod çalıştırılmaz | Gizleme teknikleri sonucu zorlaştırabilir |
| Dinamik analiz | Çalışma anındaki davranışlar | Gerçek eylemler görülebilir | Zararlı yazılım sandbox’ı fark edebilir |
| Ağ analizi | DNS, HTTP, TLS ve bağlantılar | Komuta altyapısını gösterebilir | Şifreli trafik içeriği saklayabilir |
| Bellek analizi | Süreçler, modüller, enjekte edilen bölgeler | Dosyasız etkinlikleri yakalayabilir | Uzmanlık ve doğru zamanlama ister |
Güvenli laboratuvarın kurulması
Analiz sanal makinesi üretim ağından tamamen ayrılmalıdır. Köprülenmiş ağ bağlantısı kullanılmamalı; tercihen yalnızca ana makineye özel bir ağ veya interneti taklit eden INetSim ve FakeNet-NG gibi bir servis seçilmelidir. Paylaşılan klasörler, pano eşitleme, USB aktarımı ve sürükle-bırak özellikleri kapatılmalıdır.
Temiz işletim sistemi kurulduktan ve izleme araçları eklendikten sonra anlık görüntü alınır. Her analizden sonra bu görüntüye dönmek kalıcılığı önler. Hassas veriler, gerçek kullanıcı hesapları ve kurumsal kimlik bilgileri laboratuvarda kesinlikle bulunmamalıdır.
Neleri gözlemlemeliyiz?
Process Monitor; oluşturulan dosyaları, süreçleri ve Windows kayıt defteri erişimlerini izlemek için kullanışlıdır. Process Explorer süreç ağacını, Wireshark ise ağ paketlerini gösterir. Autoruns aracılığıyla başlangıç girdileri ve kalıcılık noktaları karşılaştırılabilir.
Analiz öncesi ve sonrası dizin özetlerini karşılaştırmak için zararsız bir Python betiği kullanılabilir:
from pathlib import Path
import hashlib

def snapshot(folder):
    result = {}
    for path in Path(folder).rglob("*"):
        if path.is_file():
            try:
                data = path.read_bytes()
                result[str(path)] = hashlib.sha256(data).hexdigest()
            except (PermissionError, OSError):
                pass
    return result

before = snapshot(r"C:\analysis")
input("Kontrollü test tamamlandığında Enter'a basın...")
after = snapshot(r"C:\analysis")

for path in sorted(after.keys() - before.keys()):
    print("Yeni dosya:", path)
for path in sorted(before.keys() & after.keys()):
    if before[path] != after[path]:
        print("Değiştirildi:", path)
Bu kod zararlı yazılım tespit etmez; yalnızca belirlenen klasörde eklenen veya değiştirilen dosyaları SHA-256 özetleri üzerinden raporlar. Aynı yaklaşım kayıt defteri ve süreç listesi anlık görüntülerine de uygulanabilir.
Analiz akışı ve güvenlik notları
Önce dosyanın SHA-256 özeti alınmalı, ardından statik bilgiler kaydedilmelidir. İzleme araçları başlatıldıktan sonra örnek yalnızca yetkili laboratuvarda çalıştırılır. Oluşan süreçler, DNS sorguları, bağlantılar, dosyalar ve kalıcılık girişleri zaman çizelgesine eklenir. Bulgular ekran görüntüleri ve günlüklerle desteklenir.
Gerçek zararlı örnekler yalnızca açık yetki, uygun mevzuat ve kurumsal prosedürler kapsamında incelenmelidir. Bulut analiz hizmetlerine gizli dosya yüklemek veri sızıntısına yol açabilir. Kısacası iyi bir sandbox yalnızca kafes değil; kamerası, kayıt defteri ve acil kapatma düğmesi bulunan dijital bir laboratuvardır.
Yorumlar